Kritische PHP-Lücken: Alle comvos-Websites waren rechtzeitig geschützt
Alle bei comvos gehosteten und betreuten Websites waren gegen die kritischen PHP-Sicherheitslücken vom 21. Oktober 2026 geschützt – schon bevor das offizielle Update erschien. Unsere Kunden müssen nichts unternehmen.
Wie wir das geschafft haben, warum auch ältere PHP-Versionen bei uns sicher sind und was Betreiber anderer Websites jetzt prüfen sollten, lesen Sie in diesem Beitrag.
Das Wichtigste in Kürze
- Was ist passiert? Am 21. Oktober 2026 hat das PHP-Projekt ein Notfall-Update für zwei kritische Lücken veröffentlicht (CVE-2026-109618 und CVE-2026-109619). Angreifer konnten damit ohne Login Code auf Webservern ausführen.
- Wie hat comvos reagiert? Mit gesperrten Datei-Uploads und speziellen Firewall-Regeln, die Angriffe sofort blockiert und wiederholt angreifende IP-Adressen gesperrt haben.
- Was ist mit alten PHP-Versionen? Auch PHP 8.1 und älter haben bei uns Sicherheitspatches erhalten – bereitgestellt gemeinsam mit unserem CloudLinux-Partner.
- Wurde nachkontrolliert? Ja. In der Nacht und am Folgetag haben wir alle Projekte per Malware-Scanner, eigenen Scripten und manueller Prüfung untersucht.
- Blieben die Websites erreichbar? Ja, durchgehend. Auch Kontakt- und Anfrageformulare funktionierten ohne Unterbrechung.
Steckbrief: Die PHP-Lücken vom Oktober 2026
| Merkmal | Details |
|---|---|
| Kennungen | CVE-2026-109618, CVE-2026-109619 |
| Art der Lücke | Remote Code Execution (RCE) |
| Login für Angriff nötig | Nein |
| Sicherheitsupdate veröffentlicht | 21. Oktober 2026 |
| Erste Angriffe | Unmittelbar nach der Veröffentlichung |
| Offizieller Fix für PHP 8.1 und älter | Nein (End of Life) |
| Betroffene Systeme | Websites und Shops auf PHP-Basis, z. B. WordPress, TYPO3, Magento |
Was bedeutet Remote Code Execution? Bei einer RCE-Lücke kann ein Angreifer aus der Ferne eigenen Programmcode auf einem fremden Server starten. Er kann so Schadsoftware einschleusen, Daten abgreifen oder die Website manipulieren. RCE gilt deshalb als die gefährlichste Kategorie von Sicherheitslücken.
Besonders brisant: Details zu den Lücken waren schon vor dem Update bekannt. Wer nicht vorbereitet war, hatte praktisch keine Vorwarnzeit.
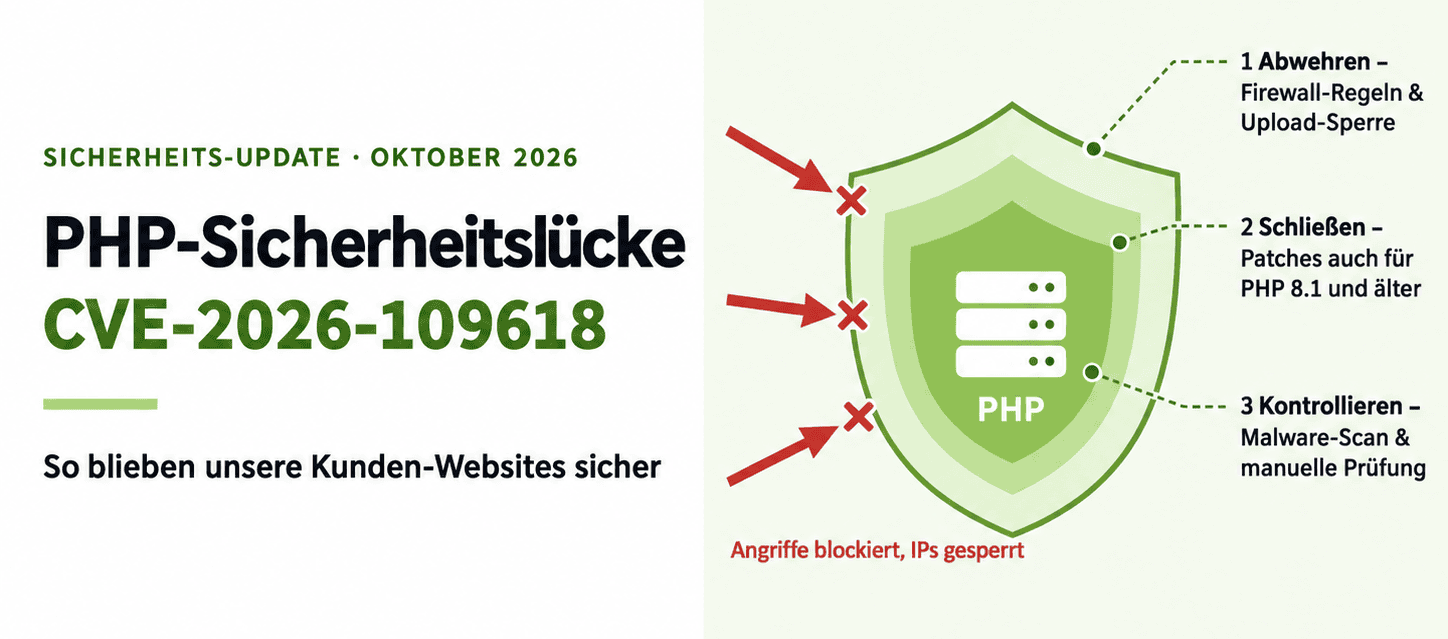
Abwehren, schließen, kontrollieren: Unser Schutz in drei Ebenen
Wir haben uns nicht allein auf das Update verlassen. Stattdessen haben wir drei Sicherheitsebenen kombiniert, die sich gegenseitig absichern.
Ebene 1: Angriffe abwehren, bevor das Update da war
Noch vor der Veröffentlichung haben wir die Angriffsfläche verkleinert. Datei-Uploads haben wir vorübergehend gesperrt, denn über hochgeladene Dateien gelangt Schadcode häufig auf einen Server. Normale Webformulare blieben davon unberührt.
Parallel haben wir spezielle Firewall-Regeln aktiviert, die genau auf diese Lücken zugeschnitten sind. Sie erkennen die typischen Angriffsmuster und blockieren solche Anfragen, bevor sie PHP erreichen. Versucht es dieselbe IP-Adresse wiederholt, wird sie automatisch gesperrt – der Angreifer kommt dann gar nicht mehr an die Website heran.
Ebene 2: Die Lücke schließen – auch auf älteren PHP-Versionen
Sobald die gepatchten PHP-Pakete verfügbar waren, haben wir sie auf allen Servern installiert, die Dienste neu gestartet und die Upload-Sperre wieder aufgehoben.
Viele Hoster stehen bei älteren Versionen vor einem Problem: Für PHP 8.1 und älter veröffentlicht das PHP-Projekt keine Sicherheitsfixes mehr. Gemeinsam mit unserem CloudLinux-Partner stellen wir die Patches auch für diese Versionen bereit. Websites auf älteren PHP-Versionen sind dadurch genauso geschützt – ohne hektisches Notfall-Upgrade.
Ebene 3: Kontrollieren statt hoffen
Ein Update schließt die Lücke, es entfernt aber keinen Schadcode, der vorher eingeschleust wurde. Deshalb haben wir in der Nacht und am folgenden Tag sämtliche Projekte geprüft:
- Malware-Scanner durchsuchten alle Projekte nach bekannter Schadsoftware.
- Speziell entwickelte Scripte suchten gezielt nach Auffälligkeiten, die zu diesen Lücken passen.
- Manuelle Prüfung: Jede PHP-Datei, die seit Bekanntwerden der Lücken geändert wurde, haben wir von Hand kontrolliert.
Was bedeutet das für comvos-Kunden?
Wenn Ihre Website bei comvos gehostet oder von uns betreut wird, müssen Sie nichts tun. Ihre Website war zu jedem Zeitpunkt online und geschützt.
Dass wir so schnell handeln konnten, liegt an einem einfachen Prinzip: Bei uns kommen Entwicklung und Hosting aus einer Hand. Wir wissen, welches Projekt auf welcher PHP-Version läuft und wo Upload-Funktionen im Einsatz sind – ob WordPress, TYPO3 oder Magento. Und weil wir den Code unserer Projekte kennen, fällt uns sofort auf, wenn sich eine Datei verändert, die sich nicht verändern sollte.
Website nicht bei comvos? 5-Punkte-Check für Betreiber
Liegt Ihre Website bei einem anderen Hoster oder betreuen Sie sie selbst, sollten Sie diese fünf Punkte jetzt klären:
- PHP-Version und Update: Welche PHP-Version läuft auf Ihrem Server, und ist das Sicherheitsupdate vom 21. Oktober 2026 installiert?
- Alte PHP-Version: Läuft Ihre Website auf PHP 8.1 oder älter? Dann gibt es keinen offiziellen Fix. Fragen Sie Ihren Hoster, ob er Patches für ältere Versionen bereitstellt – sonst ist ein Upgrade dringend.
- Server-Logs: Gibt es seit dem 21. Oktober auffällige oder gehäufte Anfragen von einzelnen IP-Adressen?
- Geänderte Dateien: Wurden seitdem PHP-Dateien verändert oder neue Dateien angelegt, die niemand aus Ihrem Team erklären kann? Ein Malware-Scan schafft Klarheit.
- Zuständigkeit: Wer kümmert sich bei der nächsten Lücke um Updates, Firewall und Überwachung – und wie schnell?
Häufige Fragen zu den PHP-Sicherheitslücken
Ist meine WordPress-, TYPO3- oder Magento-Website betroffen?
Alle drei Systeme laufen auf PHP. Betroffen ist jede dieser Websites, deren Server noch nicht gepatcht ist. Bei comvos gehostete Websites sind abgesichert.
Muss ich als comvos-Kunde etwas tun?
Nein. Wir haben Schutzmaßnahmen, Updates und die Nachkontrolle für alle gehosteten und betreuten Projekte übernommen.
Meine Website läuft noch auf PHP 8.1 oder älter. Ist sie sicher?
Bei comvos ja: Gemeinsam mit unserem CloudLinux-Partner patchen wir auch ältere PHP-Versionen. Langfristig empfehlen wir trotzdem ein Upgrade auf eine aktuelle Version, um von Performance und neuen Funktionen zu profitieren.
Warum wurden Uploads gesperrt, Kontaktformulare aber nicht?
Datei-Uploads sind ein typischer Weg, um Schadcode auf einen Server zu bringen. Einfache Formulare ohne Dateianhang bergen dieses Risiko nicht. So blieb Ihre Website für Besucher voll nutzbar.
Woran erkenne ich, ob meine Website angegriffen wurde?
Hinweise sind ungewöhnliche Anfragen in den Server-Logs, unerklärlich geänderte PHP-Dateien oder unbekannte Dateien im Upload-Verzeichnis. Sicherheit gibt nur ein gründlicher Malware-Scan mit manueller Prüfung.
Unsicher, ob Ihre Website betroffen ist? Wir prüfen Ihr System und zeigen Ihnen, wie sicheres Hosting und Wartung bei comvos funktionieren.


